Zero-Trust para una Empresa de 40 Personas: Una Guía Práctica de Implementación
Monty Adams
INGENIERO SENIOR DE SEGURIDAD DE CLIENTE
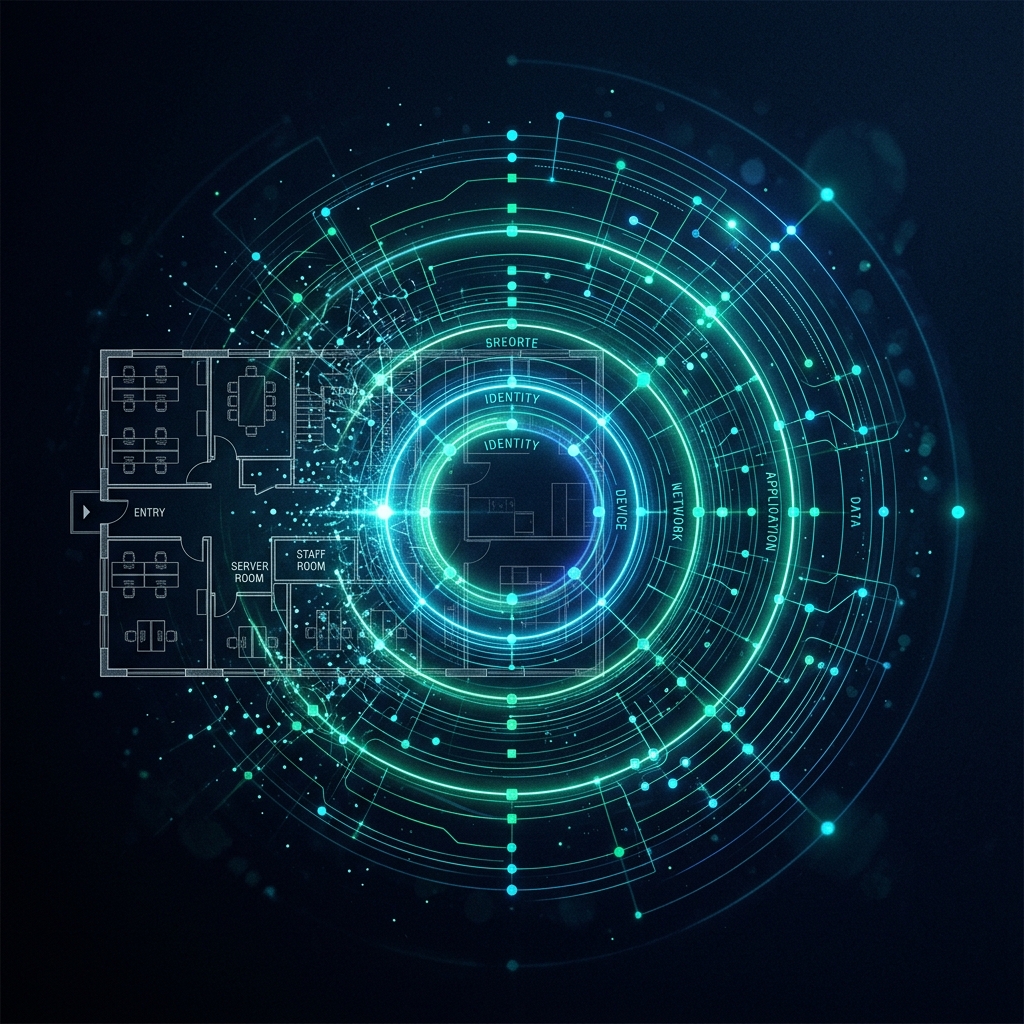
Zero-trust tiene un problema de mercadotecnia: suena a algo que exige un equipo de seguridad dedicado y un presupuesto de siete cifras. En la práctica, una empresa de 40 personas puede alcanzar una postura genuinamente zero-trust en menos de un mes con herramientas que en su mayoría ya posee. Esta es la guía que nosotros ejecutamos.
Semana 1: Elimine la red plana
Primero segmente. El Wi-Fi de invitados, los dispositivos del personal, los servidores y las impresoras nunca deben compartir un dominio de difusión. Los firewalls modernos hacen de esto un ejercicio de configuración, no un reemplazo de equipos. La contención es el control de mayor impacto que una red pequeña puede ganar.
Semana 2: La identidad se convierte en el perímetro
- MFA resistente al phishing en cada cuenta, sin excepciones para directivos.
- Acceso condicional: dispositivo desconocido más ubicación inusual equivale a desafío o denegación.
- Retire la VPN compartida de oficina en favor del acceso por aplicación consciente de la identidad (ZTNA).
- Un solo proveedor de identidad como fuente de verdad: nada de cuentas locales huérfanas.
Semana 3: Los dispositivos demuestran quiénes son
Inscriba cada endpoint en la gestión para que solo los dispositivos conocidos, parchados y cifrados puedan alcanzar los datos de la empresa. Los dispositivos personales reciben un carril aparte con acceso únicamente al correo, nunca a los archivos compartidos.
Semana 4: Vigile lo que construyó
Zero-trust sin monitoreo es solo arquitectura. Envíe los registros de autenticación y de red a un lugar donde realmente se revisen (un SOC administrado es la respuesta realista a este tamaño) y ensaye el runbook de respuesta al menos una vez. Después, mantenga: revisiones de acceso trimestrales, porque la confianza, una vez otorgada, se acumula en silencio.